

Apple'ın yeni özellikler geliştirme yaklaşımı her zaman güvenlik ve kusursuz kullanım kolaylığına dayanmıştır. Örneğin, şirketin oluşturduğu ve kullanıcıların bir cihazdan diğerine ses ve video akışı yapmasına olanak tanıyan kablosuz bir standart olan AirPlay'i ele alalım.
AirPlay yalnızca Apple cihazlarında değil, şirketin kablosuz yayın hizmeti sunmasını onayladığı TV ve hoparlörlerde de çalışır. Bu da onu saldırılar için kolay bir hedef haline getirir ve kablosuz bağlantı yollarında, kötü niyetli kişilerin kötü amaçlı yazılım yerleştirip bağlı Plus cihazlarına bulaştırmasına olanak tanıyabilecek güvenlik açıkları olduğu anlaşılıyor. AirPlay'in güvenliğini sağlamak, Apple'ın genel siber güvenlik stratejisinin önemli bir parçasıdır.
AirPlay Risklerini Anlamak: Güvenlik Açıkları Milyonlarca Cihazı Tehdit Ediyor
Güvenlik araştırma firması Oligo, yakın zamanda Apple'ın AirPlay protokolünde ve AirPlay Yazılım Geliştirme Kiti'nde (SDK) "Airborne" adı verilen bir dizi güvenlik açığı keşfetti. Bu açıklar, bilgisayar korsanlarının uzaktan kod çalıştırmasına olanak tanıyabilir. Bu güvenlik açıkları, bilgisayar korsanlarının cihazların kontrolünü ele geçirmesine ve ele geçirdikleri cihazları kullanarak faaliyet alanlarını genişletmelerine imkan sağlayabilir.
Oligo, "Bir saldırgan, AirPlay özellikli bazı cihazların kontrolünü ele geçirebilir ve enfekte cihazın bağlandığı herhangi bir yerel ağdaki cihazlara yayılan kötü amaçlı yazılımları dağıtmak gibi şeyler yapabilir" şeklinde açıklama yaptı. Risk çok büyük çünkü AirPlay'i destekleyen milyarlarca Apple cihazı ve diğer markalar tarafından satılan milyonlarca cihaz bulunuyor.

Bir güvenlik açığı, bilgisayar korsanlarının bir cihazı ele geçirip daha sonra bu cihazla daha büyük bir ağa erişip diğer cihazları da hedef almasına olanak tanıyabilir. Hedefe bağlı olarak riskler, konuşmaların dinlenmesinden araç konumunun izlenmesine, hassas bilgilere erişime, fidye yazılımı saldırılarına ve hizmet reddi saldırılarına kadar uzanıyor.
Apple, macOS Sequoia 15.4, tvOS 18.4, macOS Ventura 13.7.5, iPadOS 17.7.6, macOS Sonoma 14.7.5, iOS 18.4, iPadOS 18.4 ve visionOS 2.4 güncellemelerindeki güvenlik açıklarını kapattı. Ancak, hiçbir zaman yama uygulanamayacak ve savunmasız kalacak binlerce eski cihaz da var.
Uzmanlar Apple cihazlarını güvenlik açıklarından korumak için hangi adımları öneriyor?
Elbette, kendinizi tüm savunmasız cihazlarda korumanın ilk savunma hattı, Apple tarafından yayınlanan güncellemeyi indirmektir. Ama bütün tablo bundan ibaret değil. TrustNet'in kurucusu ve baş bilgi güvenliği sorumlusu (CISO) Trevor Horowitz, yamanın yalnızca insanların paketi cihazlarına indirdikten sonra yüklemesi durumunda çalışacağını söylüyor.
Şöyle ekliyor: “Yapabileceğiniz en basit ve en etkili şey, cihazlarınızı güncel tutmaktır. Bu temel bir şey gibi görünebilir, ancak genellikle göz ardı edilir.” iPhone veya iPad'de güvenlik güncellemesini yüklemek için şu yolu izleyin: Ayarlar > Genel > Yazılım Güncellemesi . macOS için ise şu yolu izlemelisiniz: Apple menüsü > Sistem Ayarları > Genel > Yazılım Güncellemesi.
Airborne gibi saldırı vektörleri hasar menzilini artırmak için Wi-Fi ağlarına güvendiğinden, bunlara da dikkat etmelisiniz. MacPaw'ın Moonlock adlı şirketinde kıdemli kötü amaçlı yazılım analiz mühendisi olan Oleh Kulchytskyi, DigitalTrends'e yaptığı açıklamada, sıfır tıklamayla uzaktan kod yürütmenin (RCE) en yüksek güvenlik ihlali seviyesi olduğunu söyledi.
Bu durum ilgili şirketler tarafından derhal düzeltilmelidir, ancak bir kullanıcı olarak ağ konusunda ekstra önlemler alınmalıdır. Kulchytsky şunları ekliyor: "Evde güvende kalmak için yönlendiricinizin güçlü bir şifreye sahip olduğundan ve ağınıza şüpheli bağlantıların olmadığından emin olun."
AirPlay'i Kullanmanın Güvenli Bir Yolu: İçerik Akışı Güvenliğini Geliştirme
iOS konusunda deneyimli bir araştırmacı ve iVerify'ın kurucu ortağı olan Matthias Frielingsdorf, temel dijital güvenlik protokollerine uymanın önemine dikkat çekiyor. Bunlara, güncellemelerin mümkün olan en kısa sürede yüklenmesi, güçlü ağ parolalarının korunması ve en önemlisi saldırılara maruz kalabilecek yüzey alanının azaltılması dahildir.
AirPlay bir tehdit vektörü olduğundan kullanıcıların AirPlay kullanırken proaktif adımlar atmaları gerekiyor. Frilingsdorf, "AirPlay alıcısı olması gerekmeyen iOS/macOS/tvOS aygıtlarında bu özelliği devre dışı bırakmak bazı saldırıları sınırlayacaktır" diyor. “Kamuya açık alanlarda Mac ve iPhone’larda Wi-Fi’yi devre dışı bırakmak da bu saldırıları durduracaktır.”
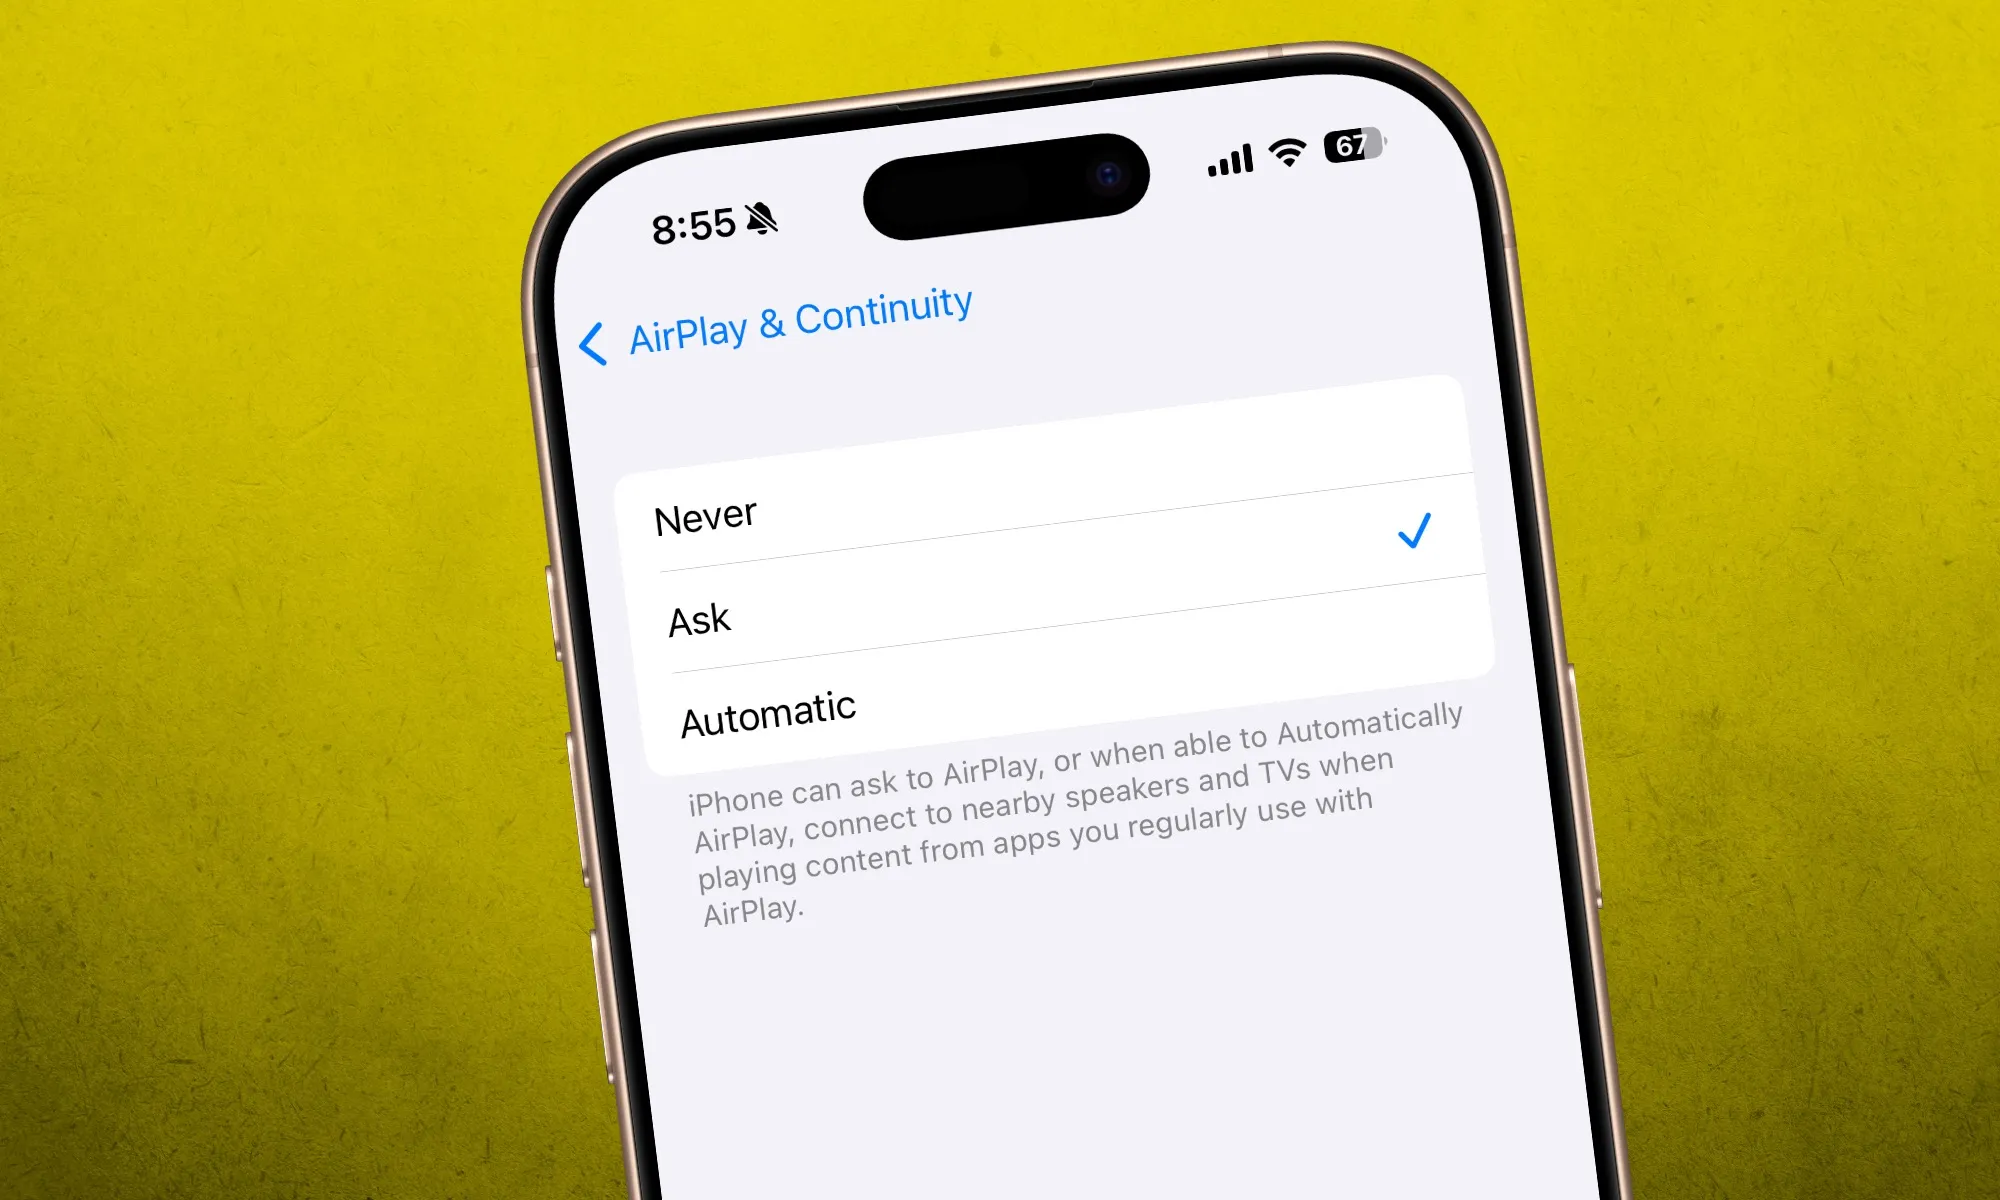
AirPlay varsayılan olarak etkinleştirilmiştir ve bu nedenle devre dışı bırakmanız gerekecektir. Bunu iPhone veya iPad'inizde yapmak için şu yolu izleyin: Ayarlar > Genel > AirPlay ve Akış > Sor . Bu özelliği aktif olarak kullanmıyorsanız, " Asla" olarak da ayarlayabilirsiniz . Ayrıca parola belirleme seçeneği de vardır ve bunu da etkinleştirmenizi öneririm.
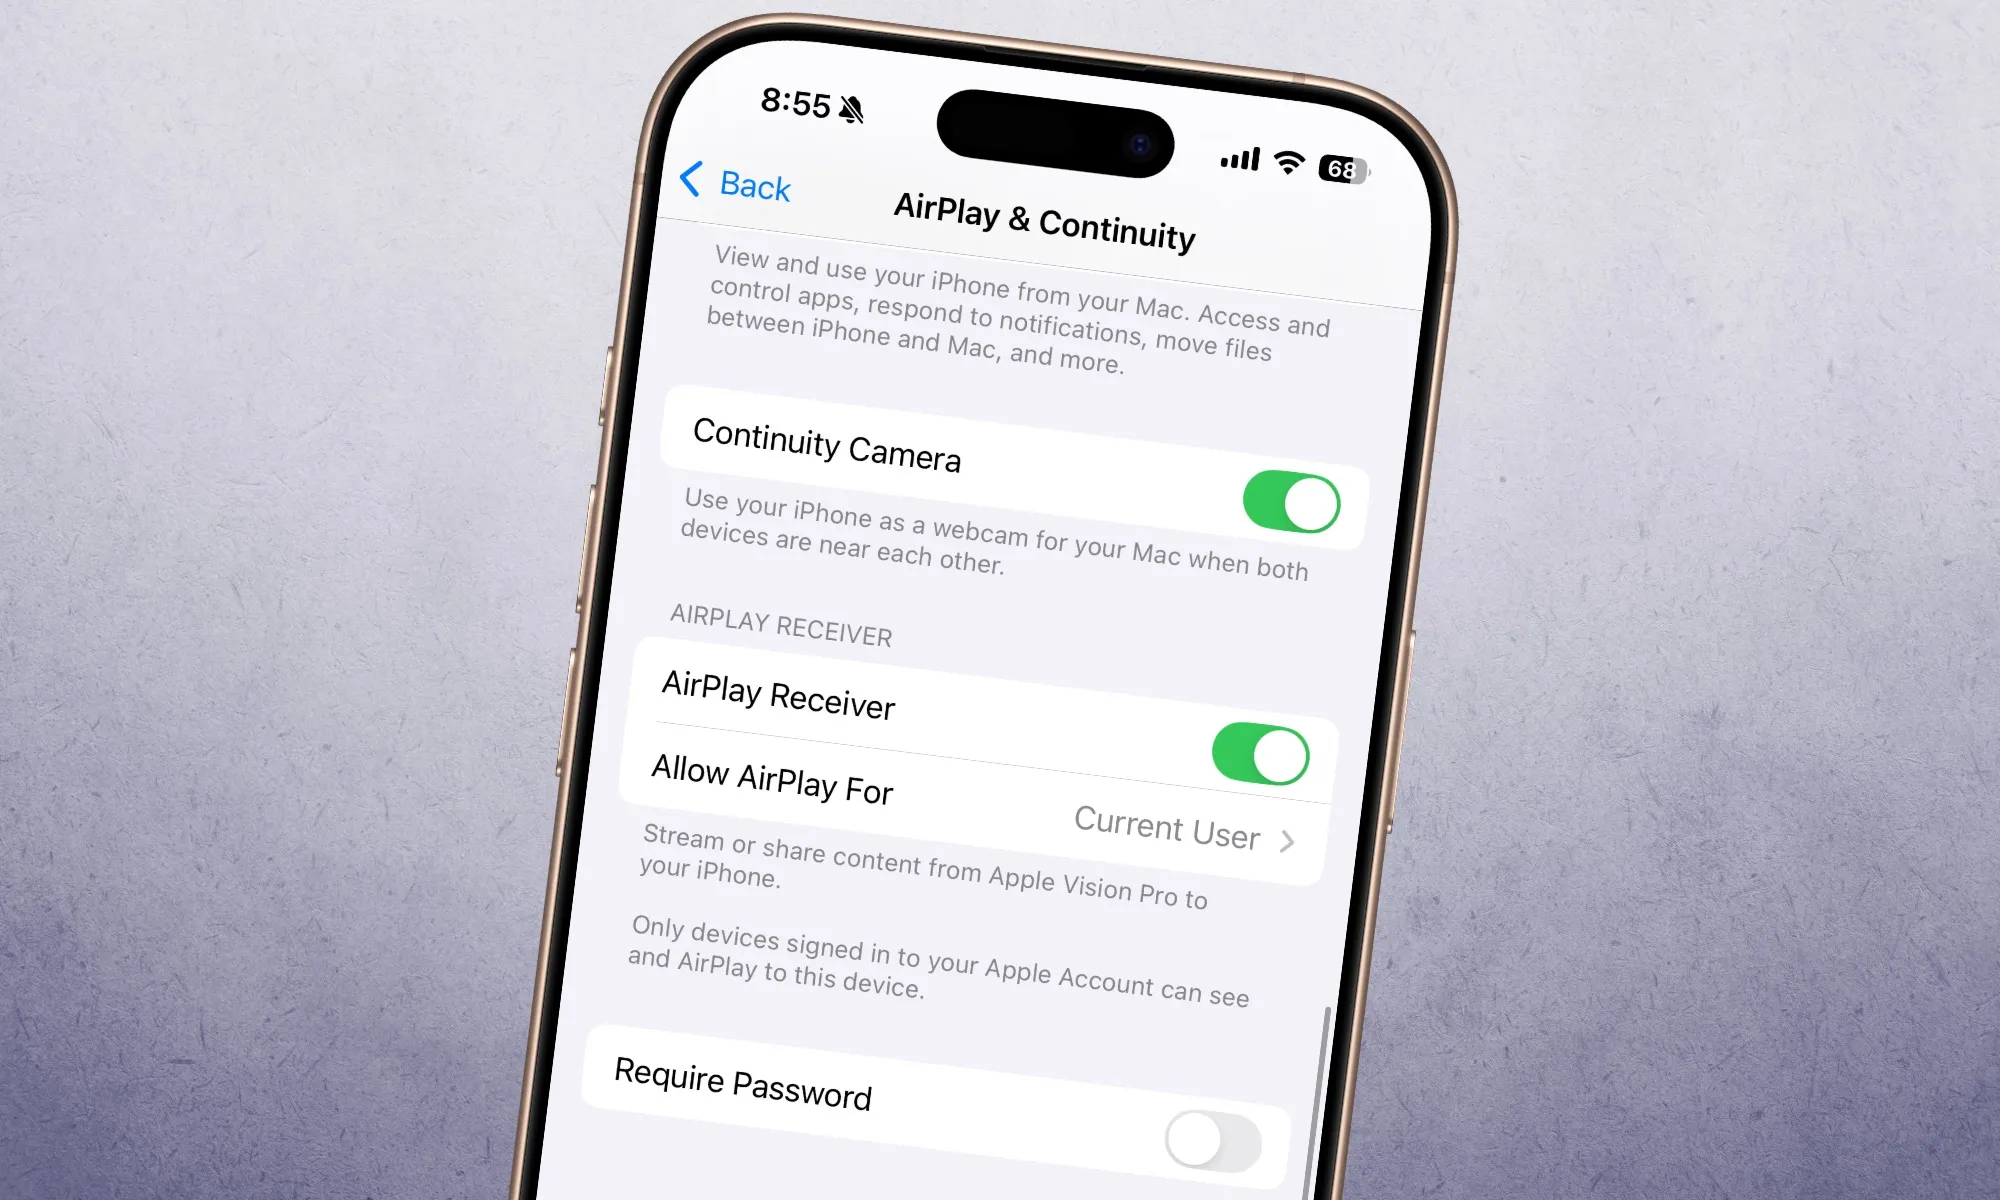
Peki AirPlay'in kendisi ne olacak? Devre dışı bırakılabilir mi? Evet, tamamen kapatılabilir. iPhone ve iPad'inizde AirPlay ve Yayın sayfasına gidin ve AirPlay Alıcısı anahtarını kapatın. Alternatif olarak, AirPlay'i menzil içindeki herkese açık tutmak yerine yalnızca geçerli kullanıcı için izin vermeyi seçebilirsiniz.
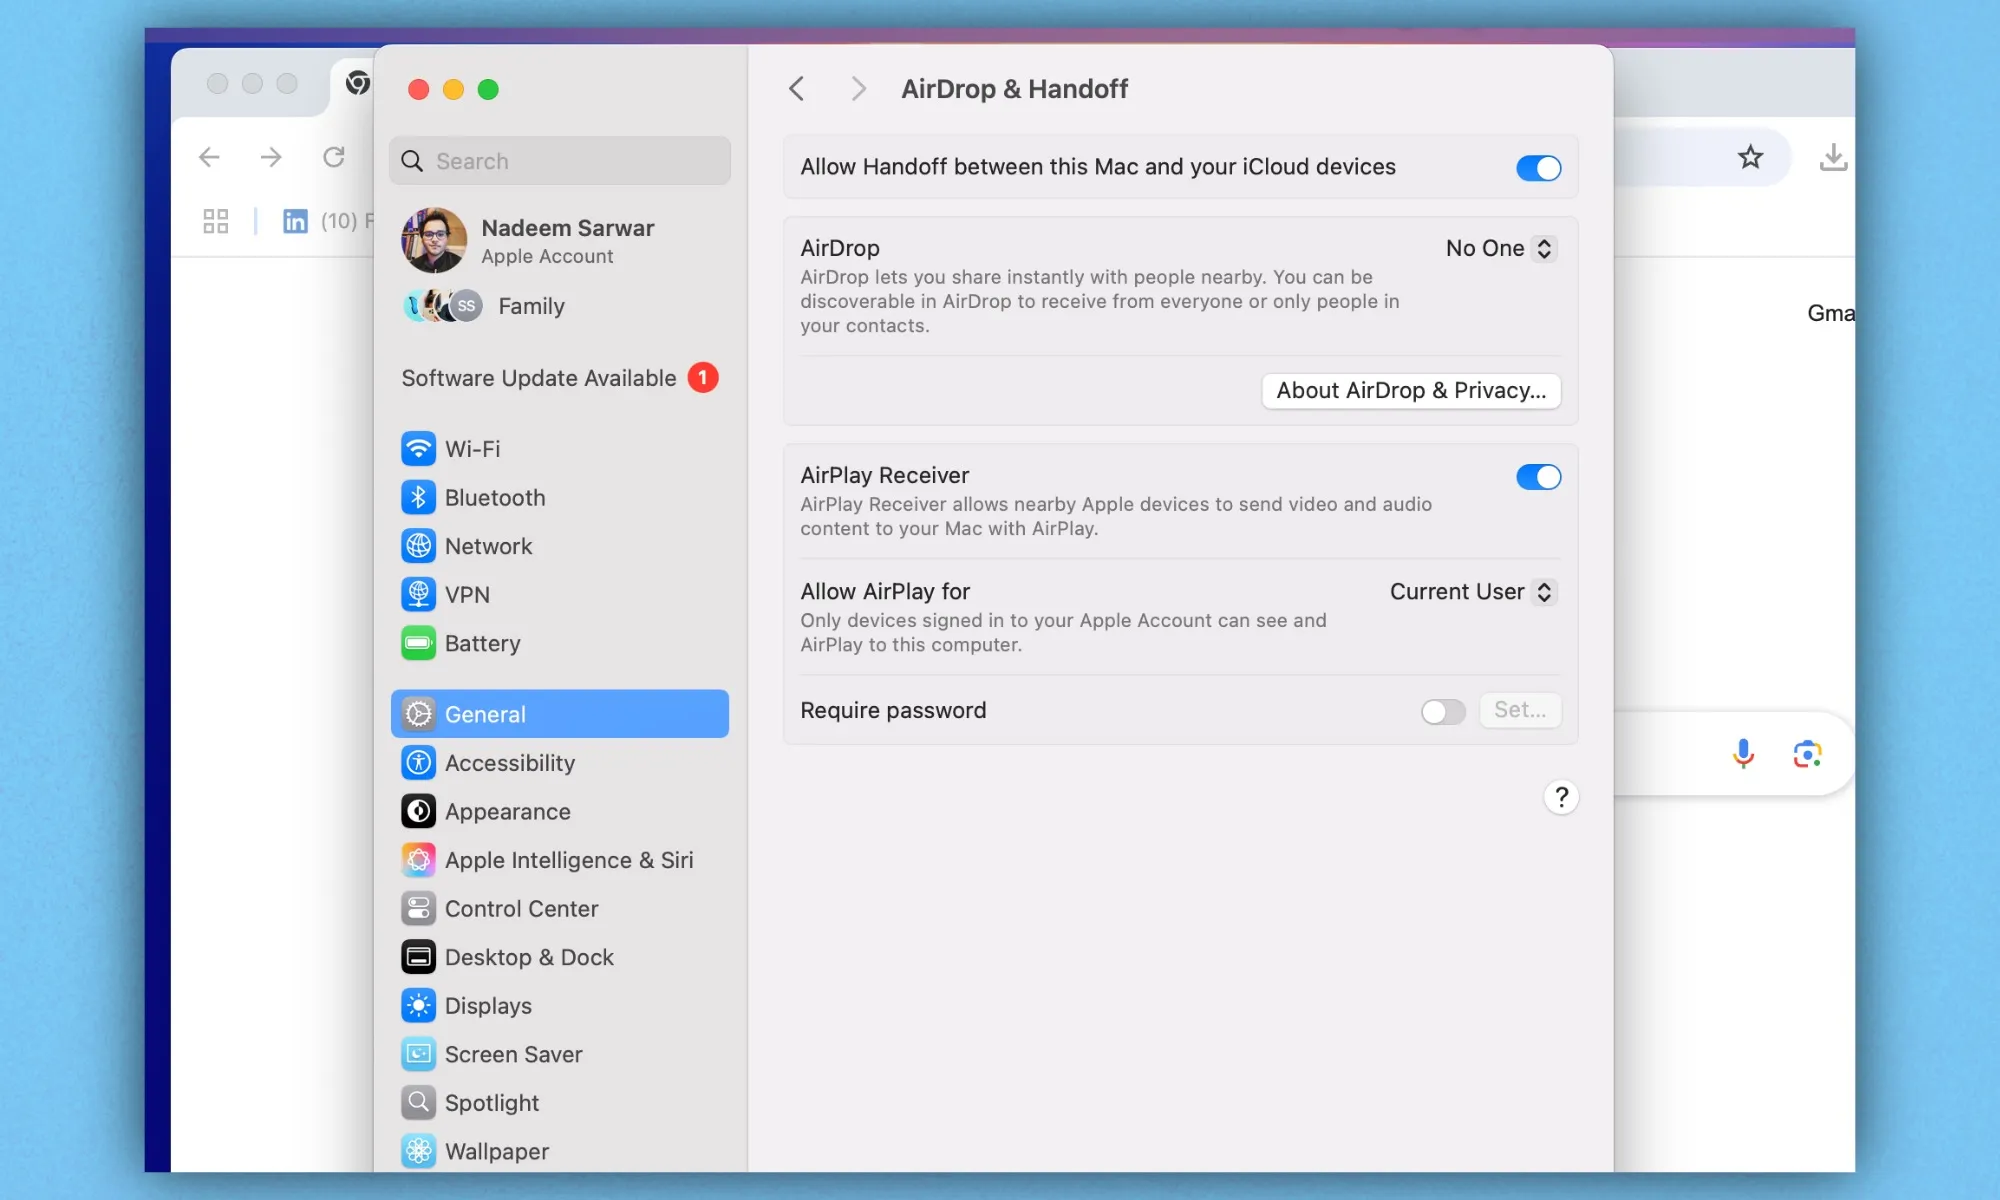
Mac kullanıcıları için izlemeniz gereken yol şu şekildedir: Apple menüsü > Sistem Ayarları > Genel > AirDrop ve Handoff > AirPlay Alıcısı . Eski veya üretimi durdurulmuş cihazları her zaman düzeltemeyebilirsiniz, bu nedenle riskleri en aza indirmek için elinizdeki cihazlarda doğru protokollerin etkinleştirildiğinden emin olmanız en iyisidir.
Sonuç
Güvenlik uzmanları, geçmişte birçok kez Bluetooth gibi kablosuz iletişim sistemlerindeki kusurları vurguladılar. Ancak AirPlay'de tek bir tıklama olmadan uzaktan kod çalıştırılmasına izin veren bir güvenlik açığı dikkat çekici. Mesaj açıktır.
Apple'ın güvenlik önlemleri güçlü, ancak yanılmaz değil.
"Bunu tehlikeli yapan şey entegrasyondur. AirPlay yalnızca tek başına bir uygulama değildir. iOS, macOS ve tvOS'a yerleştirilmiş sistem düzeyinde bir hizmettir. Bu nedenle, bu katman tehlikeye girdiğinde, bir saldırgan aynı anda birden fazla cihazı etkileyebilir," dedi TrustNet'ten Horwitz DzTecnium – Tech'e.
Peki bu durum, güvenlik önlemleri konusunda deneyimi olmayan ortalama bir kullanıcıyı ne durumda bırakıyor? Artık pazarlama kavramlarını ve algılarını bir kenara bırakmanın zamanı geldi. BeyondTrust'ın baş güvenlik stratejisti Chris Hill, kullanıcıların belirli bir ekosistemin diğerlerinden daha güvenli olduğu fikriyle yaşamak yerine tehdit ortamını anlamaları gerektiğini söylüyor.
"Tehdit aktörleri fırsatçıdır, en kolay ve en az dirençli yolu ararlar ve onu bulurlar, bunu da bu durumda AirPlay ve AirBorne ile yaptılar" diye uyarıyor. Önemli olan cihazlarınızı güncel tutmak, kullanmadığınız özellikleri devre dışı bırakmak ve ağ ayarlarına dikkat etmektir.
Yoruma kapalı.