
Uyarı: Zararlı yazılımlar, güvenilir güncellemeler aracılığıyla araç eğlence sistemlerine sızıyor.
Uyarı! Korsanlar, meşru güncellemeler aracılığıyla aracınızın eğlence sistemine kötü amaçlı yazılım yerleştiriyor. Bunun nasıl yapıldığını ve aracınızı korsanlığa karşı nasıl koruyabileceğinizi öğrenin.

Bilmeniz gereken en önemli şeyler
- Kötü amaçlı yazılımlar, meşru güncelleme kanallarını kullanarak araç içi eğlence sistemlerine sızıyor ve bu saldırılar, BadBox botnet'iyle bağlantılı olan MoYu Grubu'na atfediliyor.
- Bu kötü amaçlı yazılım, arka planda sessizce çalışarak sahte reklamlar gösterir ve ekran çözünürlüğü, cihaz modeli, Wi-Fi ağ kimliği ve MAC adresi gibi hassas cihaz bilgilerini toplar.
- Android tabanlı araç içi eğlence sistemleri, sürekli internet bağlantısı ve nispeten az güvenlik denetimi nedeniyle saldırganlar için cazip bir hedef haline gelmekte ve bu da onları giderek büyüyen bir saldırı yüzeyi yapmaktadır.
Uzmanlar, araç içi bilgi-eğlence sistemlerinin artık bağlantılı araçlar için tasarlanmış Android sistemlerini hedef alan giderek büyüyen bir kötü amaçlı yazılım saldırı dalgasının parçası olduğu konusunda uyarıda bulundu .
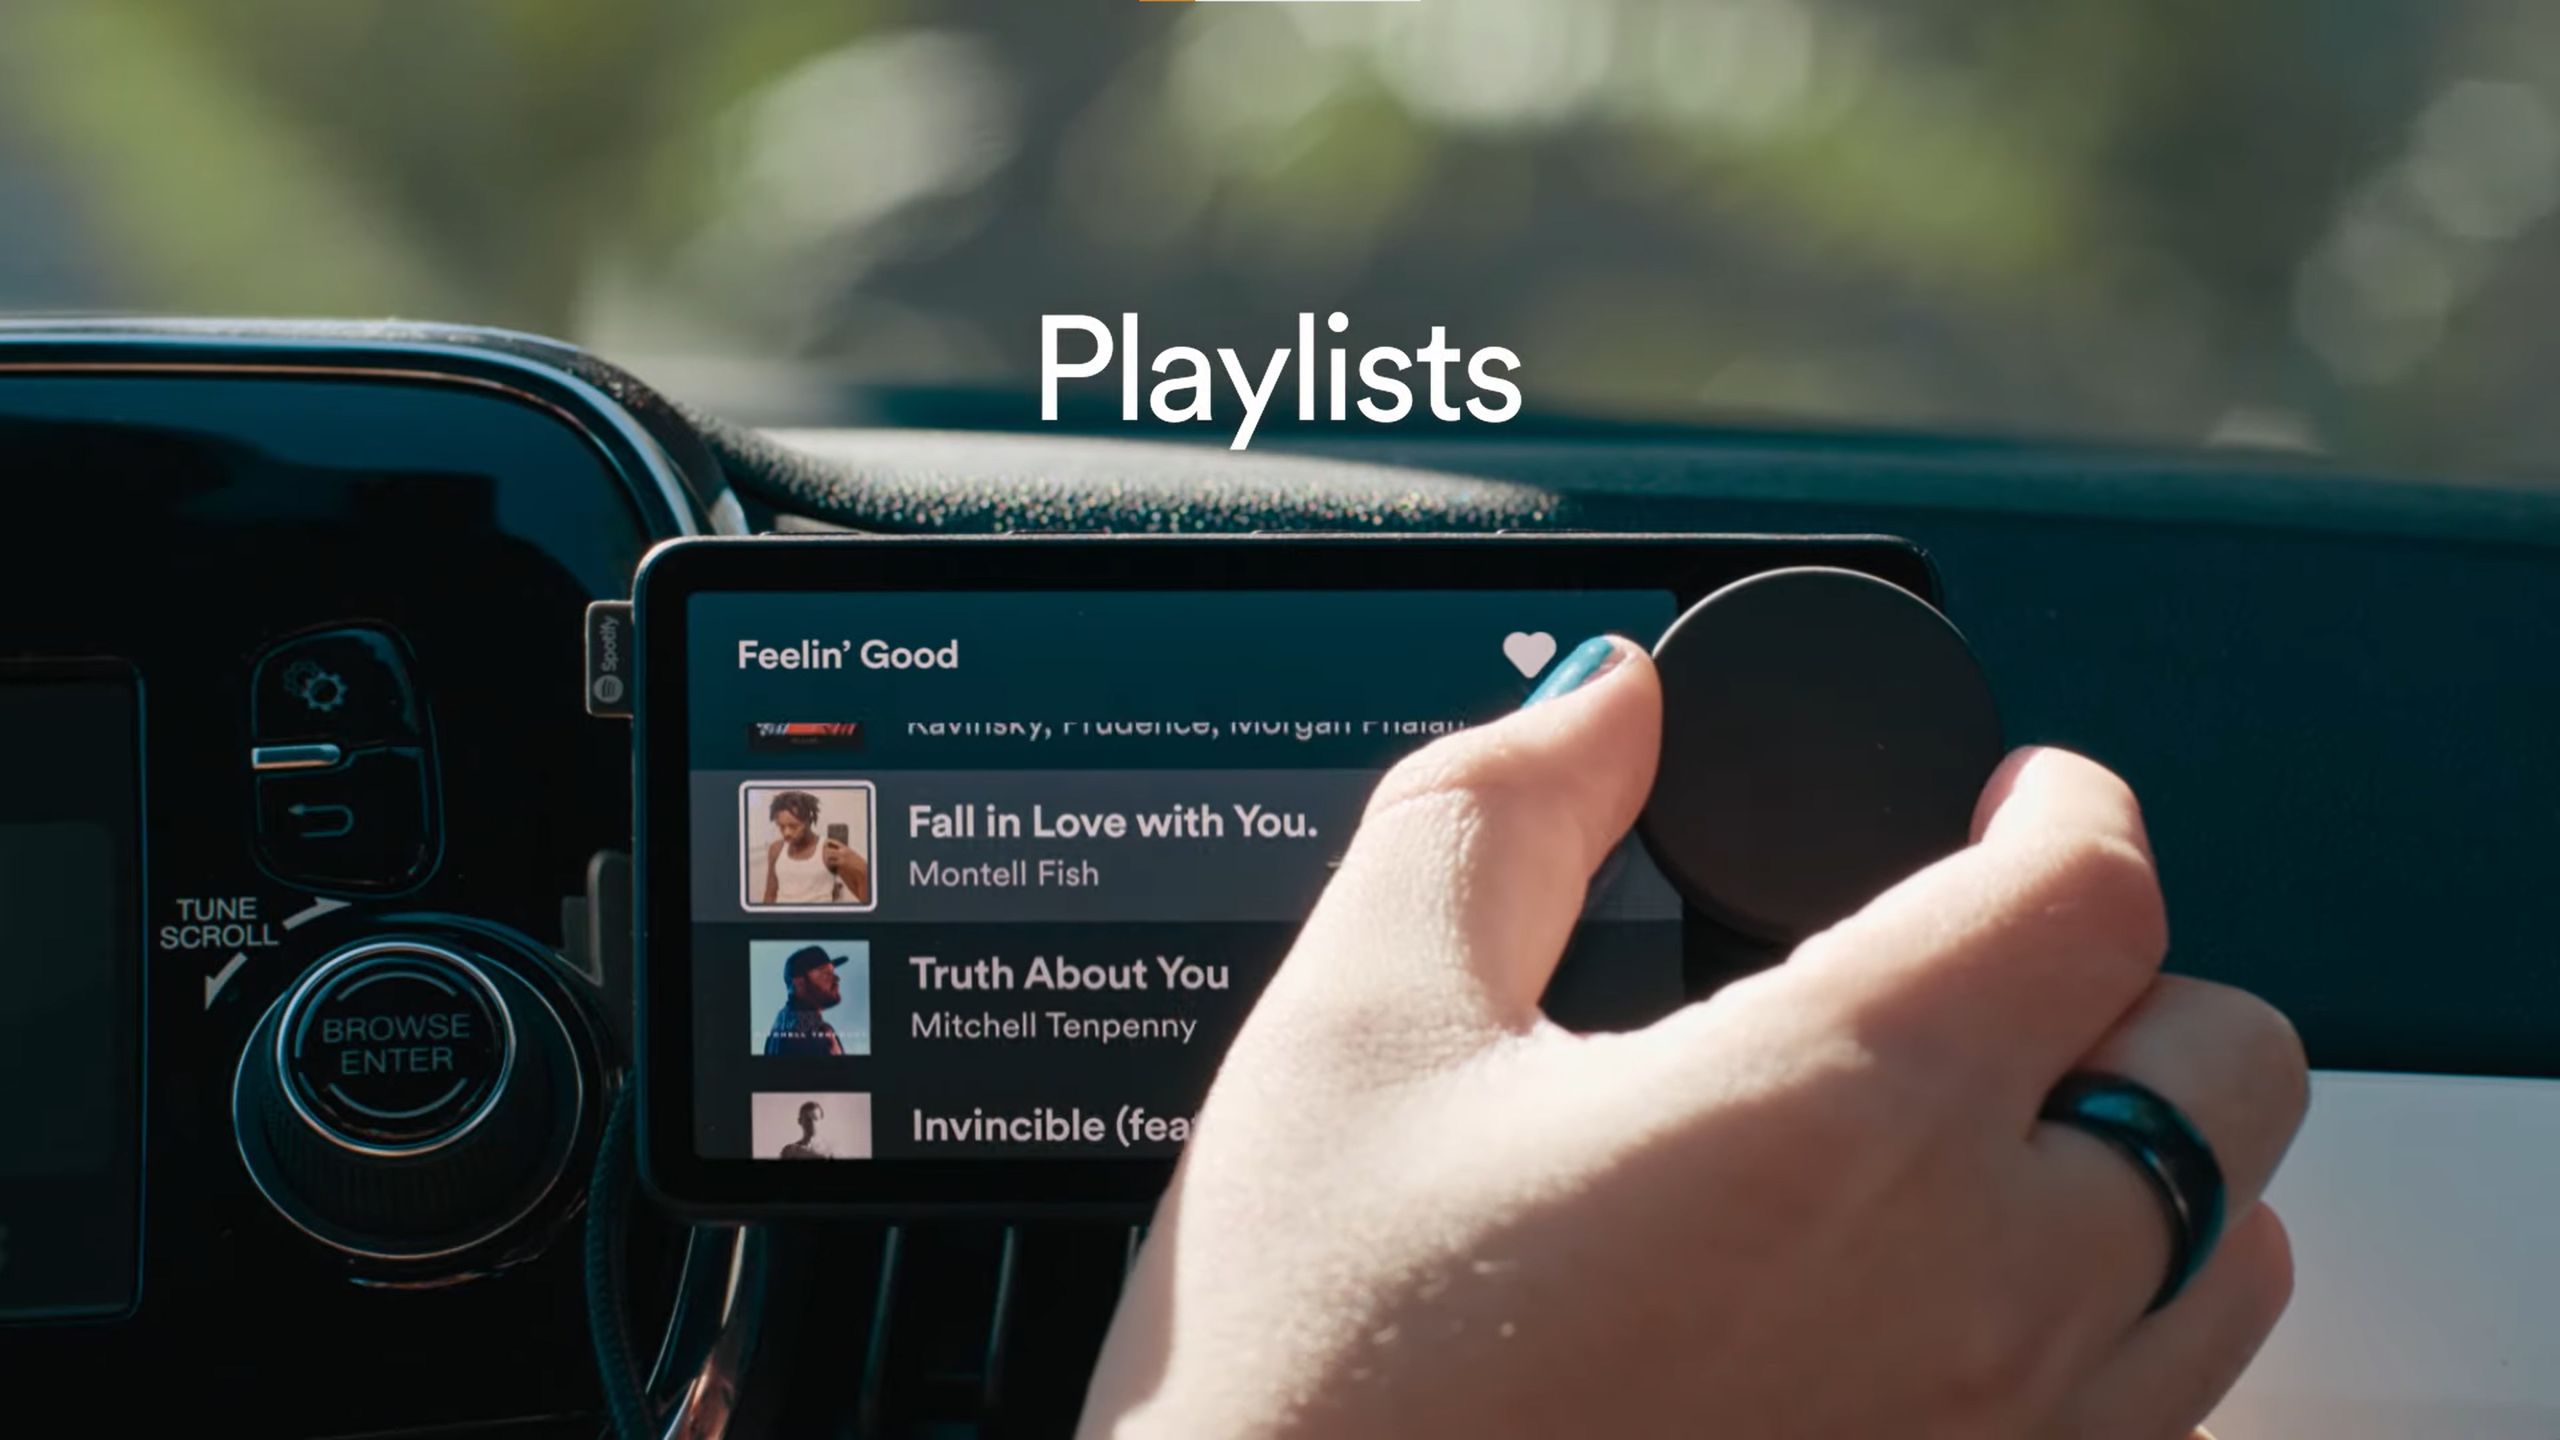
Yeni keşfedilen bir kötü amaçlı yazılım kampanyası , multimedya işlevlerini ve bazı modellerde araç kontrolünü birleştiren sistemler olan bu üniteleri doğrudan etkiliyor .
Kaspersky'ye göre, bu kampanya, bu tür enfeksiyon zinciri için özel olarak tasarlanmış kötü amaçlı yazılımın belgelenmiş ilk vakasını temsil ediyor.
Güvenliği ihlal edilmiş güncelleme kanalları, kötü amaçlı yazılımları doğrudan araçlara bulaştırır.
Araştırmacılar, bu faaliyetin büyük olasılıkla , DoFun tarafından üretilen Android tabanlı araç içi bilgi-eğlence sistemlerinin donanım yazılımına doğrudan entegre edilmiş meşru güncelleme mekanizmaları aracılığıyla yayılan, bilinen BadBox botnet'iyle yakından ilişkili bir tehdit aktörü olan MoYu Grubu'na kadar izlenebileceğine inanıyor .
Bulaşma zinciri, genellikle analiz verilerini toplamak ve uzaktan kumandalı araç içi bilgi-eğlence sistemi yazılımını güncellemekten sorumlu olan, yasal bir sistem uygulaması olan TWCore'dan kaynaklanmaktadır.
Saldırganlar, JarService adı verilen özel bir araç kullanarak bu güvenilir güncelleme kanalını istismar etti ve daha önce bilinmeyen kötü amaçlı yazılımları doğrudan etkilenen bir grup cihaza iletti.
Başarılı bir şekilde yüklendikten sonra, kötü amaçlı yazılım herhangi bir görünür kullanıcı arayüzü göstermeden arka planda sessizce çalıştı.
Kaspersky, kötü amaçlı yazılıma gömülü, istenmeyen reklamları gösterebilen ve çeşitli reklam sahtekarlığı biçimlerini gerçekleştirebilen dokuz farklı uzaktan kumanda komutu tespit etti.
Kötü amaçlı yazılım ayrıca ekran çözünürlüğü, cihaz modeli, Wi-Fi ağ kimliği ve cihazın MAC adresi de dahil olmak üzere hassas cihaz bilgilerini aktif olarak topladı.
Araştırmacılar, bu kampanya ile aynı geniş tehdit grubuyla bağlantılı televizyon alıcılarını hedef alan önceki saldırılar arasında açık teknik bağlantılar buldu.
Araştırma ekibi, botnet'in yönetim panelinin PXYEDGE ve ProxyForU gibi konut tipi proxy hizmet siteleriyle entegre edilmiş URL'leri paylaştığını iddia ediyor.
BadBox'ın kendisi , fabrikadan önceden virüs bulaşmış olarak gelen yayın kutuları, telefonlar ve tabletler de dahil olmak üzere, ele geçirilmiş Android cihazlardan oluşan geniş ve yaygın bir ağ olarak faaliyet göstermektedir .
Kaspersky, meşru yazılım dağıtım kanalı ve güncelleme altyapısının bu şekilde kötüye kullanılması konusunda satıcıyı resmen bilgilendirmiştir.
DoFun'dan elde edilen verilere göre, söz konusu sorun, etkilenen cihazların çoğunda giderilmiş durumda.
Otomobillerdeki multimedya sistemleri: giderek büyüyen ve korunmasız bir saldırı yüzeyi.
Otomobillerdeki multimedya sistemleri ya fabrikadan önceden takılı olarak gelir ya da daha eski araçlara sonradan satış sonrası yükseltme olarak eklenebilir.
Üreticiler , arayüz özelleştirme sürecini basitleştirdiği ve platform entegrasyonunu önemli ölçüde kolaylaştırdığı için Android işletim sistemine büyük ölçüde güveniyorlar .
Bu yaygın endüstri benimsemesi, çoğu standart Android uygulamasının ve mevcut Android kötü amaçlı yazılımlarının çoğunun bu cihazlarda çalışabileceğini göstermektedir.
Araç içi bilgi-eğlence sistemleri nadiren hassas kişisel verileri doğrudan saklar; bu durum ilk bakışta saldırganlar için cazibesinin sınırlı olduğunu düşündürebilir.
Ancak, navigasyon hizmetleri sağlamak ve periyodik yazılım güncellemeleri almak için genellikle aktif SIM kartlar için yuvaları bulunur ve sürekli bir internet bağlantısı sağlarlar.
Sürekli bağlantı ve nispeten zayıf güvenlik kontrollerinin bu eşsiz kombinasyonu, bu sistemleri gelecekteki saldırganlar için çok cazip bir hedef haline getiriyor.
Bu kampanyanın gerçek boyutları henüz tam olarak netleşmedi ve diğer araç multimedya sistemi üreticilerinin de aynı düzeyde bir baskıyla karşı karşıya olup olmadığı bilinmiyor.
Yoruma kapalı.