Wi-Fi cihazları internette gezinmenizi izliyor mu? Gizlilik politikalarını derinlemesine incelediğimizde gerçeği ortaya çıkarıyoruz.
Çoğu yönlendirici üreticisi sizin hakkınızda birtakım veriler toplar. Yönlendirici gizliliği hakkında bilmeniz gerekenler şunlardır.

Yönlendirici gizlilik politikalarındaki küçük yazıları okuyarak internet kullanımınız hakkında hangi bilgileri toplayabileceklerini ve toplayamayacaklarını öğreniriz.
İnternet trafiğinizin neredeyse %100'ünün iletiminden Wi-Fi yönlendiriciniz sorumludur. Bu, bir tane seçerken gizliliğin endişe verici olmasına yetecek kadar çok veri.
Peki yönlendiricinizin sizin hakkınızda veri toplayıp toplamadığını nasıl anlarsınız? Cevap aramaya başlamanın ilk yeri yönlendirici üreticinizin gizlilik politikasıdır. Ne yazık ki, bu gizlilik politikaları çoğu zaman acımasızca uzundur ve yoğun, çoğu zaman çelişkili bir dille doludur.
Veri toplama uygulamaları başlangıçta karmaşıktır ve gizlilik politikaları bunları ortalama bir internet kullanıcısına açıklamada yetersiz kalmaktadır. Tüm politikayı okusanız bile, cevaplardan çok sorularla karşılaşmanız muhtemeldir.
Yerel internet servis sağlayıcılarını bulma
Neyse ki, ince ayrıntılara karşı büyük bir toleransım var ve son birkaç yıldır yönlendiricileri test edip inceledikten sonra, çoğu üretici sorularım olduğunda e-postalarıma yanıt verme eğiliminde oluyor. Yedi büyük yönlendirici üreticisinin 30,000'den fazla kelimelik gizlilik politikalarını okuduktan ve bazı uzmanlarla konuştuktan sonra, yönlendiricilerin sizin hakkınızda nasıl veri topladığı hakkında öğrendiğim her şeyi burada bulabilirsiniz.
Gizlilik Politikası Sorunları: Derinlemesine Bir Bakış
Yönlendiriciler konusunda kapsamlı deneyimim olmasına rağmen, bu makaleyi yazmak için incelediğim kullanım koşulları ve politika belgelerini okumak kolay değildi. Gizlilik politikaları genellikle tam şeffaflıkla yazılmaz.
Yerel internet servis sağlayıcılarını belirleyin
Gizlilik odaklı Elektronik Sınır Vakfı'nda teknoloji uzmanı olan Bennett Savers, "Bir gizlilik politikası size yalnızca kötü bir şeyin olmayacağını güvenle söyleyebilir, ancak kötü bir şeyin olup olmayacağını söyleyemez " diyor.
Cyphers, "Sık sık 'X, Y ve Z verilerini topluyoruz, bunları iş ortaklarımızla paylaşabiliriz, bunları bu yedi farklı nedenden herhangi biri için paylaşabiliriz' ifadelerini görürsünüz ve bunların hepsi çok belirsizdir," diye ekliyor. "Bu, şirketin hayal edebileceğiniz en kötü şeyi yaptığı anlamına gelmiyor, ancak verilerinizle kötü şeyler yapmayı seçerlerse biraz hareket alanına sahip oldukları anlamına geliyor."
Ve haksız da değil: Bu makale için incelediğim gizlilik politikalarının çoğu, Cyphers'ın anlattığı "manevra alanı"nın çoğunu, belirsiz bir dil ve çok az ayrıntıyla içeriyordu. Daha da kötüsü, bu politikaların birçoğu şirketin tüm hizmetlerini, web sitelerini ve satış işlemlerinden iş başvurularına kadar verilerin nasıl işlendiğini kapsayacak şekilde yazılmıştır.
Bu, üreticinin gizlilik politikasında yazılanların çoğunun sizin yönlendiricileriniz için hiçbir şekilde geçerli olmayabileceği anlamına gelir.
Sonra uzunluk meselesi var. Basitçe söylemek gerekirse, bu gizlilik politikalarının hiçbiri hızlıca okunamaz. Bunların çoğu, tüketiciyi bilgilendirmekten çok şirketi korumaya yönelik kesin hukuki bir dille yazılmıştır. Birkaç üretici bu konuda biraz daha iyi olmaya başladı; temel noktaları sade bir İngilizceyle özetlemek için genel bakış bölümleri tasarlandı, ancak yine de ayrıntılar genellikle yetersiz; Verilerinize ne olduğunu en iyi şekilde anlamak için yine de ince ayrıntıları incelemeniz gerekiyor.
Şirketin tehdit tespiti veya sanal özel ağ (VPN) gibi ek hizmetler sağlamak için üçüncü taraf bir iş ortağı kullandığı durumlarda, verilerinizin nereye gittiğini takip etmek için birden fazla gizlilik politikasını okumanız gerekebilir.
Tüm bunlar, her şeyi dikkatlice okumaya başladığımda görevi göz korkutucu hale getirdi, bu yüzden her üretici için bazı temel soruların yanıtlarını bulmaya odaklandım.
Okuduğum tüm politikalar, söz konusu şirketin pazarlama amaçlı kişisel veri topladığını doğruluyordu. Adınız ve adresiniz gibi kişisel veriler, genellikle bir yönlendirici satın aldığınızda veya örneğin sorun giderme yardımı talep etmek için aradığınızda toplanır. Peki üreticiler bu kişisel verileri kendi kontrolleri dışındaki üçüncü kişilerle paylaşıyor veya satıyor mu? Yönlendirici üreticileri, gezinirken ziyaret edilen web siteleri de dahil olmak üzere web etkinliğini izliyor mu?
Keşfettiklerime daha yakından bakalım.
Yönlendirici Üreticilerinin Gizlilik Uygulamaları
| Çevrimiçi aktiviteyi izler | Kişisel verileri üçüncü taraflarla paylaşır | Kişisel verileri satıyor | Kullanıcıların veri toplamayı reddetmelerine olanak tanır. | |
|---|---|---|---|---|
| Arris | Hayır | Hayır | Evet* | Hayır |
| Asus | Hayır | Hayır | Hayır | نعم |
| D-Link | belirsiz | Hayır | Hayır | Hayır |
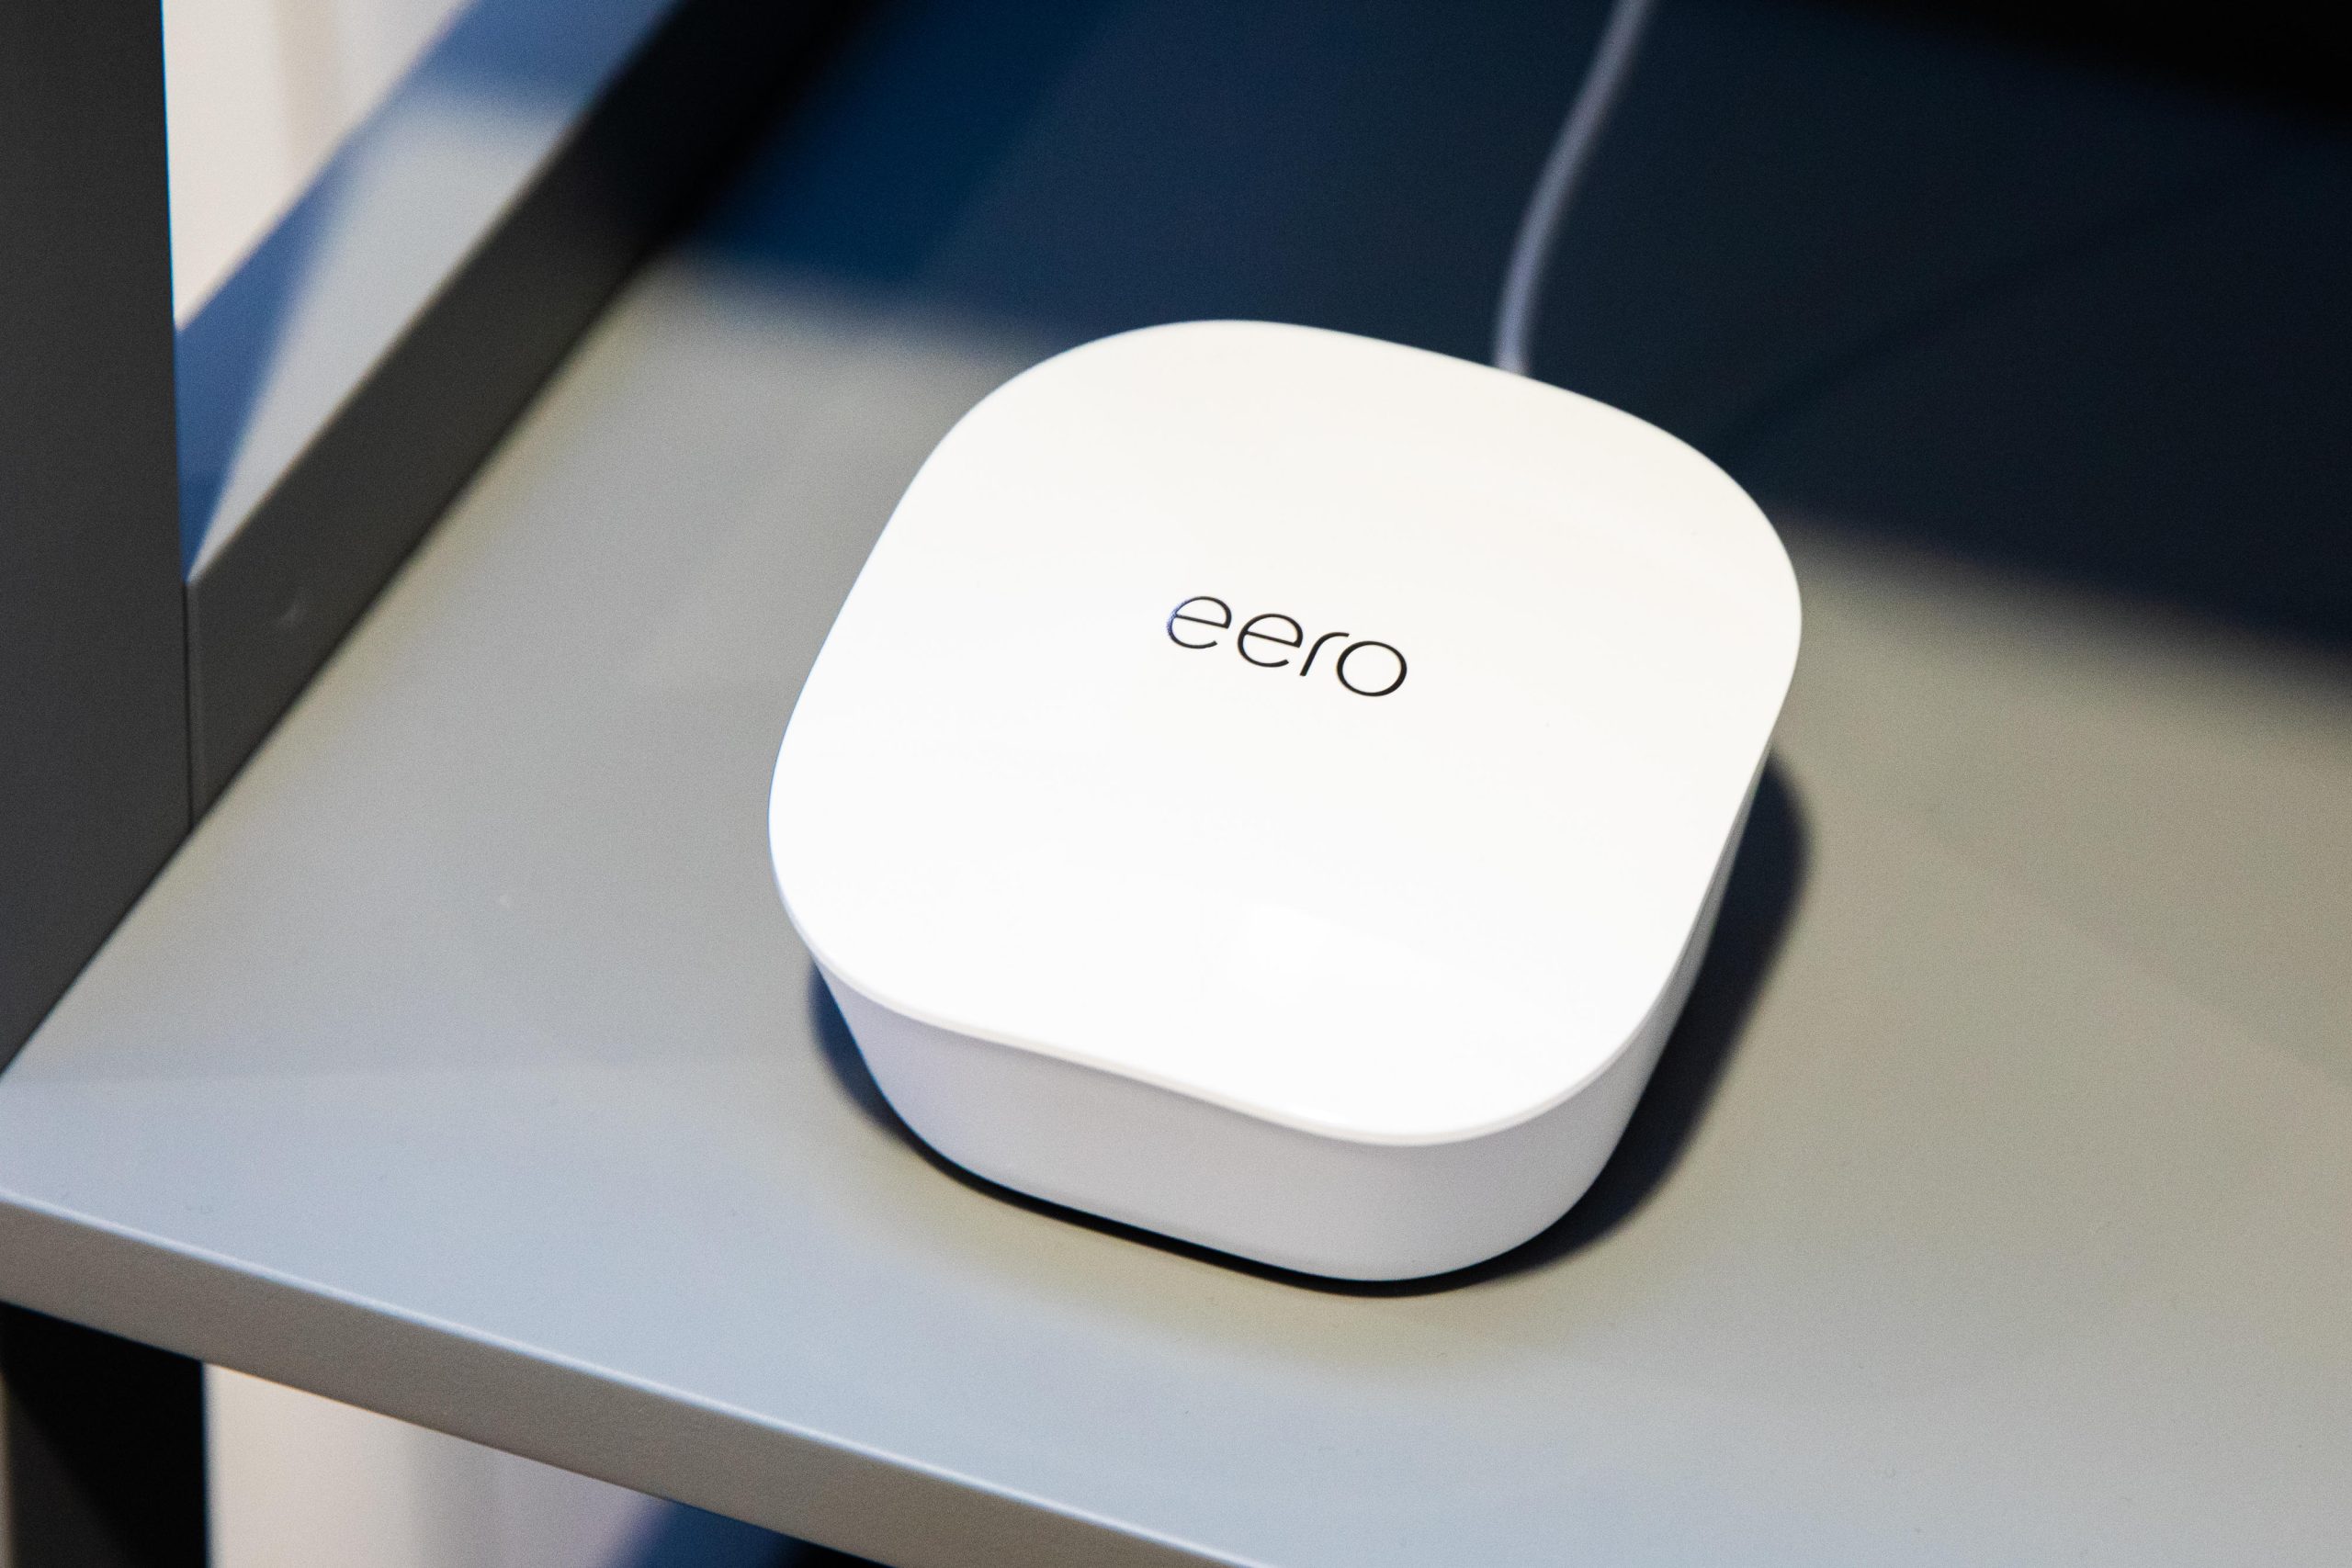
| Eero | Hayır | Hayır | Hayır | Hayır |
| Google Nest | Hayır | Hayır | Hayır | نعم |
| Netgear | Hayır | Hayır | Hayır | Hayır |
| TP-Link | Hayır | Hayır | Hayır | Hayır |
*Arris Surfboard ağ ürünlerini üreten CommScope, ürünlerden toplanan verileri satmadığını söylüyor; ancak sipariş karşılama ve veri analitiği gibi bazı iş operasyonları Kaliforniya yasalarına göre bir satış teşkil edebilir. Bu konu hakkında daha fazla bilgiyi “Verilerim satılıyor mu?” bölümünde bulabilirsiniz. bölüm.
Yönlendiricim gerçekten ziyaret ettiğim web sitelerini izliyor mu?
Başlamadan önce, bu makalenin internet servis sağlayıcılarının değil, yönlendirici üreticilerinin gizlilik politikalarını kapsadığını belirtmek isterim. İnternet servis sağlayıcınızdan bir yönlendirici kiralıyorsanız, buradaki bilgiler muhtemelen sizin için geçerli değildir, çünkü internet servis sağlayıcınız yönlendiricinizi uygun gördüğü şekilde izleyebilir.
Evinizdeki internet trafiğinin neredeyse tamamı yönlendiriciniz üzerinden geçtiğinden, gezinirken ziyaret ettiğiniz siteleri izlemediğini hayal etmek zor. Araştırdığım her büyük üretici, pazarlama veya teknik amaçlarla bir tür kullanıcı verisi topladıklarını açıklıyor; ancak okuduğum politikaların hiçbiri, yönlendiricilerinin web geçmişini kaydedip kaydetmediği veya saklayıp saklamadığı sorusuna açık bir yanıt vermiyor.
Tek istisna? Google.
Google'ın Nest Wifi ve Google Wifi cihazlarına yönelik gizlilik bildirimi, ürünlerin ziyaret ettiğiniz web sitelerini izlemediğini açıkça belirten bir üreticiden bulduğum tek politikaydı.
Google'ın Nest Wifi gizlilik destek sayfasında şu ifadeler yer alıyor: "En önemlisi, Google Wifi uygulaması, Google Home uygulamasının Wifi özellikleri ve Google Wifi ile Nest Wifi cihazları, ziyaret ettiğiniz web sitelerini izlemez veya ağınızdaki trafiğin içeriğini toplamaz . Ancak, Google Wifi ve Nest Wifi cihazları, Wi-Fi performansını iyileştirmek için Wi-Fi kanalı, sinyal gücü ve ilgili cihaz türleri gibi verileri toplar."
Bu yazı için araştırdığım diğer altı şirkete, kullanıcılarının ziyaret ettiği web sitelerini takip edip etmediklerini sordum. Her ne kadar hiçbiri gizlilik politikalarında bundan bahsetmese de, bunlardan beşinin temsilcileri (Eero, Asus, Netgear, TP-Link ve CommScope (Arris Surfboard ağ ürünleri üreten ve satan şirket)) bana ürünlerinin kullanıcıların hangi web sitelerini ziyaret ettiğini izlemediğini doğrudan söylediler.
Eero
Eero sözcüsü şunları doğruladı: "Eero kullanıcıların internette gezinme aktivitelerini takip etmiyor veya takip etme yeteneğine sahip değil." Şirket, kullanıcıların gizliliğini ve verilerini korumaya kararlıdır.
Asus
Asus sözcüsü şunları doğruladı: "Asus yönlendiricileri, kullanıcının gezindiği web sitelerini izlemez ve yönlendiricilerimiz reklam veya hedefleme çerezleri içermez." *Asus kullanıcıların gizliliğini ve verilerini korumaya kendini adamıştır.*
Netgear
Netgear sözcüsü, "Netgear yönlendiricileri, kullanıcı bir hizmete abone olmadığı sürece kullanıcının web etkinliğini veya tarama geçmişini izlemez ve bu yalnızca kullanıcıya bilgi sağlamak amacıyla yapılır." dedi. Bunlara örnek olarak çocuğunuzun hangi siteleri ziyaret ettiğini görmenizi sağlayan ebeveyn kontrolleri veya hangi sitelerin otomatik olarak engellendiğini bilmenizi sağlayan siber güvenlik özellikleri gibi özellikler gösterdi. *Lütfen bu özelliklerin kullanıcı onayına ve aktivasyonuna tabi olduğunu unutmayın*.
TP-Link
TP-Link ayrıca CNET'e, pazarlama amacıyla kullanıcıların tarama geçmişini toplamadığını söyledi, ancak şirket gizlilik politikalarında kafa karıştırıcı ve çelişkili ifadeler kullanarak bazı karışıklıklara yol açıyor. Şirketin ana gizlilik politikasının 1.2. bölümü , tarama geçmişinin yalnızca çocuğun web kullanımını izlemek için ebeveyn kontrolü özellikleri kullanıldığında toplandığını belirtiyor; ancak açıklama yasalarının daha katı olduğu Kaliforniya sakinleri için ayrı bir sayfada , tarama geçmişinin çerezler, etiketler, pikseller ve diğer benzer teknolojiler kullanılarak toplandığı, anonimleştirildiği ve daha sonra doğrudan pazarlama amacıyla TP-Link grubu içinde dahili olarak paylaşıldığı belirtiliyor.
Bu tutarsızlığı sorduğumda, TP-Link sözcüsü, Kaliforniya açıklamasında bahsi geçen çerezlerin, etiketlerin ve piksellerin TP-Link'in web sitesinde kullanılan izleme araçlarına atıfta bulunduğunu ve yönlendiricilerinin yaptığı hiçbir şeye atıfta bulunmadığını açıkladı. *Not: Bu tutarsızlık, gizlilik bilincine sahip kullanıcılar için endişe verici olabilir.*
Sözcü, "Politikamızın daha net olabileceğini söyleyebilirim" dedi. "Bu şu anda şirket içinde üzerinde çalıştığımız bir şey."
Commscope
CommScope ayrıca ürünlerinin kullanıcıların tarama geçmişini toplamadığını, tüketicilere doğrudan satılan ürünler ile başta İnternet Servis Sağlayıcıları (İSS'ler) olmak üzere üçüncü taraflarla yaptığı servis ortaklıkları aracılığıyla sağladığı yönlendiriciler arasında ayrım yaptığını vurguluyor. Bu, telekomünikasyon sektöründeki veri gizliliğine ilişkin en iyi uygulamalarla uyumludur.
Şirket sözcüsü, "Surfboard perakende ürünlerimizle ilgili olarak CommScope'un, bireysel kullanıcıların web tarama geçmişine veya bu perakende ürünlerden geçen ağ trafiğinin içeriğine erişimi veya görünürlüğü yoktur" dedi. Bu onay, şirketin kullanıcıların gizliliğini koruma konusundaki kararlılığını yansıtıyor.
D-Link
Bu arada D-Link, veri toplama uygulamalarıyla ilgili olarak gelen çok sayıda açıklama talebine yanıt vermedi ve şirketin ürünlerinin herhangi birinin tarama verilerini izleyip izlemediği belirsiz. Cevap aldığımda bu yazıyı güncelleyeceğim. *Not: Kullanıcıların yönlendiricilerinin ve IoT cihazlarının gizlilik politikalarını düzenli olarak incelemeleri önerilir.*
Yönlendirici verilerim tam olarak nereye gidiyor?
Yönlendiriciniz ziyaret ettiğiniz belirli web sitelerini izlemese bile, onu kullandığınızda yine de veri toplar. Bu verilerin çoğu, üreticinin her şeyin sorunsuz bir şekilde yürümesini sağlamak ve olası tehditleri veya diğer sorunları tespit etmek için ihtiyaç duyduğu, ağınız ve kullandığınız cihazlarla ilgili teknik verilerdir. Çoğu durumda, yönlendiriciniz kişisel verileri, konum verilerini ve diğer tanımlayıcıları da toplayacaktır ve belirttiğim gibi, incelediğim her şirket, bu tür verileri bir şekilde pazarlama amaçlı kullandıklarını açıkça kabul etti. *Bu uygulamanın, verilerin ürünleri iyileştirmek ve kullanıcı deneyimini kişiselleştirmek için kullanıldığı ağ donanımı sektöründe yaygın olduğunu belirtmekte fayda var.*
Bir şirket "verilerinizi pazarlama amaçlı kullanıyorsa", bu genellikle verilerinizin üçüncü taraflarla paylaşıldığı anlamına gelir. Bu durumda şirketin verilerinizi kendi kontrolü dışındaki üçüncü bir tarafla paylaşması ve bu üçüncü tarafın da verilerinizi dilediği gibi kullanma ve paylaşma özgürlüğüne sahip olması riski vardır.
Cyphers, "Veriler reklam hedeflemesi için kullanıldığında, genellikle yalnızca verileri toplayan şirket tarafından kullanılmıyor" dedi. "Şirket bunu bir dizi reklam şirketiyle paylaşacak, onlar da bunu reklamla belirsiz bir şekilde ilgili bir dizi başka şirketle paylaşabilir. Hepsi bu verileri sizin hakkınızda halihazırda sahip oldukları profilleri zenginleştirmek için kullanacak."
Yönlendiriciler konusunda incelediğimiz tüm şirketler, kullanıcı verilerini pazarlama amaçlı olarak üçüncü taraflarla paylaştıklarını kabul etti. Ancak bu şirketlerin çoğu, bu üçüncü tarafların şirket içi olduğunu ve kendi şirket politikalarına uyduğunu iddia ediyor ve iletişime geçtiğim şirketlerin hiçbiri, kendi bağımsız amaçları için üçüncü taraflarla veri paylaşmadıklarını söyledi. *Verilerinizin nasıl kullanıldığını ve paylaşıldığını anlamak için yönlendirici üreticilerinin gizlilik politikalarını incelemeniz önemlidir.*
CommScope, Arris Surfboard cihazlarıyla performans analizinde kullanılan verileri işleme ve paylaşma biçiminin, Kaliforniya yasalarına göre kişisel verilerin satışı anlamına geldiğini belirtiyor.
Verilerim satılıyor mu?
Bu makale için araştırdığım şirketlere , 2018 Kaliforniya Tüketici Gizliliği Yasası'nda tanımlandığı gibi, bir kullanıcının kişisel kimliğini belirlemek için kullanılabilecek verileri satıp satmadıklarını da sordum. Bu yasa, "satış" terimini geniş bir şekilde tanımlayarak, "bir şirketin, bir tüketicinin kişisel bilgilerini sözlü, yazılı, elektronik veya başka herhangi bir yolla, parasal kazanç veya başka bir değer karşılığında başka bir şirkete veya üçüncü tarafa satması, kiralaması, ifşa etmesi, yayınlaması, erişilebilir hale getirmesi, devretmesi veya başka bir şekilde iletmesi"ni kapsar.
Çoğu şirket gizlilik politikalarında kişisel verileri satmadıklarını belirtirken, CommScope'un gizlilik politikası, Kaliforniya yasalarına göre satış olarak tanımlanan bir şekilde pazarlama da dahil olmak üzere çeşitli amaçlarla kimlik bilgileri ve diğer internet ve ağ faaliyetlerine ilişkin bilgileri paylaştığını kabul etmektedir.
CommScope temsilcisi, "Sipariş karşılama ve performans analitiği gibi bazı iş operasyonlarımızda kullanılan veriler ve CommScope.com ve Surfboard.com web sitelerimizde kullanılan 'çerezler', Kaliforniya yasalarının muhafazakar bir yorumuna göre 'kişisel bilgilerin' 'satışı' anlamına gelebilir" dedi.
Şirketin veri satıp satmadığı sorusuna "evet" cevabını vermenin bazı nüansları var, özellikle de sipariş karşılama ve CommScope web sitesindeki çerezler gibi şeyler doğrudan CommScope ev ağı cihazlarının kullanımıyla ilgili olmadığı için. Ancak şirketin, bazı uygulamalarının Kaliforniya yasalarına göre bir satış teşkil edebileceğini kabul ettiği, incelediği üreticilerin çoğunun ise bunu yapmadığı belirtilmelidir.
Şirket, "Modemlerden toplanan verileri satmadığımızı ve bu verilerin CommScope tarafından pazarlama amaçlı kullanılmadığını belirtebiliriz" ifadelerini kullandı. “Ancak modemler doğrudan bizden sipariş edildiğinde veya müşteri desteği sağladığımızda, bu bilgi (Kaliforniya yasasını okuduğumuzda) yalnızca söz konusu siparişi yerine getirmenin ve bu hizmetleri sağlamanın bir parçası olarak “satılır”.”
Şirket, "Servis sağlayıcılara modem/ağ geçidi tedarik ettiğimizde, onlar kendi gizlilik politikası kontrollerini sürdürüyorlar" diye ekledi.
Kaliforniya'da yaşayan kişilerin CommScope'a bu web sitesinde verilerinin satılmamasını söyleme hakkı vardır , ancak CommScope, başka yerlerde yaşayan kullanıcılardan gelen taleplere yanıt verirken "farklı bir yaklaşım benimseme hakkını saklı tuttuğunu" belirtiyor.
Bu arada TP-Link, CNET'e kullanıcılarının kişisel verilerini satmadığını ve yönlendiricileri tarafından toplanan hiçbir verinin pazarlama amaçlı kullanılmadığını söylüyor. Ancak şirketin gizlilik politikası bu konuda manevra alanı bırakıyor gibi görünüyor: "Bize izin vermediğiniz sürece kişisel bilgilerinizi satmayacağız. Ancak, Kaliforniya yasası "satış"ı geniş bir şekilde tanımlıyor, bu nedenle "satış" terimi ürün veya hizmetlerde hedefli reklamların kullanımını veya ürün veya hizmetlerimizde üçüncü taraf hizmetlerinin kullanımını içerebilir."
Motorola yönlendirici kullanıcıları, cihazlarını yönetmek için kullandıkları Motosync uygulamasının Ayarlar bölümünde veri toplamayı devre dışı bırakmak için net bir seçenek bulabilirler.
Veri toplamayı tamamen devre dışı bırakabilir miyim?
Bazı üreticiler için cevap evet. Diğer şirketlerde hakkınızda toplanan verilerin görüntülenmesini veya silinmesini talep edebilirsiniz. Ayrıntılara bakılmaksızın, bazı üreticiler gizliliğinizi yönetmeniz için net ve faydalı seçenekler sunma konusunda diğerlerinden daha iyi bir iş çıkarıyor.
En iyi yol, insanlara veri toplamayı reddetme talebinde bulunabilecekleri kolay erişilebilir bir seçenek sunmaktır. Motorola'nın ev ağı yazılımını çalıştıran Minim buna iyi bir örnektir. Motorola MH7603 gibi yönlendiriciler için şirketin Motosync uygulamasının ayarlar bölümüne gittiğinizde, veri toplamayı tamamen devre dışı bırakmak için net bir seçenek göreceksiniz. Asus da benzer bir seçenek sunarak, "Kullanıcılar, istedikleri zaman yönlendirici kurulum arayüzümüzdeki 'Geri Çek' düğmesine tıklayarak veri toplamaya ilişkin onaylarını geri çekebilir veya bu onaydan vazgeçebilirler." ifadesini kullanıyor. Bu, kullanıcı verilerinin gizliliğini yönetmeye yönelik en iyi uygulamalarla uyumludur.
Ne yazık ki bu yaklaşım kuraldan ziyade istisnadır. İncelediğim üreticilerin büyük çoğunluğu, uygulamaları veya çevrimiçi platformları üzerinden veri toplamayı devre dışı bırakma konusunda herhangi bir açıklama yapmıyor; bunun yerine, devre dışı bırakma ve silme isteklerini e-posta veya web formu aracılığıyla işlemeyi tercih ediyor. Bu bağlantıları ve adresleri genellikle şirketin gizlilik politikasında bulabilirsiniz; genellikle en sona gömülüdürler ve çok az kişinin bunları bulma olasılığı vardır.
Netgear'da durum böyledir. Apple'ın politikaları gereği şirket, iOS cihazlarda kurulum sırasında veri toplama işlemini açıklıyor ve tam devre dışı bırakma seçenekleri sunuyor; ancak uygulamada daha sonra devre dışı bırakma seçeneği bulunmuyor. Bu arada Android kullanıcılarına herhangi bir vazgeçme seçeneği sunulmuyor.
Netgear sözcüsü, "Kullanıcılar Android (veya iOS) uygulamasından Hakkında > Gizlilik Politikası'na gidebilir ve 13. Bölümdeki web formu bağlantısına tıklayarak kişisel verilerini silebilirler" dedi. "Gelecekte bu seçeneği daha az gizli hale getirmenin yollarını araştıracağız."
D-Link ve TP-Link dahil olmak üzere diğer üreticiler , veri toplamadan doğrudan vazgeçme seçeneği sunmuyor. Bunun yerine, gizliliğe önem veren kullanıcılara Google, Facebook veya Amazon aracılığıyla hedefli reklamlardan nasıl vazgeçebilecekleri veya Dijital Reklamcılık Birliği ve Ağ Reklamcılık Birliği gibi kendi kendini düzenleyen pazarlama sektörü grupları tarafından sunulan evrensel "İzleme Yapma" çerezlerini nasıl yükleyebilecekleri konusunda rehberlik ediyorlar . Bu, hiç yoktan iyidir, ancak doğrudan vazgeçme yöntemi daha da iyi olurdu; özellikle de bazı şirketler bu tür "İzleme Yapma" sinyallerini kullanmayabileceği için.
Şirketin gizlilik politikasında şu ifadeler yer alıyor: "TP-Link şu anda İzlemeyin sinyallerini dikkate almıyor."
Eero Gizlilik Politikası'nın 8b ve 8c bölümleri, veri toplamayı devre dışı bırakmanın tek yolunun Eero cihazlarını hiç kullanmamak olduğunu belirtir. Eero'nun sizin hakkınızda topladığı kişisel verileri silmesini talep etmeniz Cihazları çalışmaz hale getirecek ve Eero daha sonra verilerinizi yedekleyebilir.
Bu bizi Eero'ya getiriyor. Şirket, veri toplamayı devre dışı bırakma seçeneği sunmuyor, bunun yerine cihazlarının veri toplamasını engellemenin tek yolunun onları kullanmamak olduğunu söylüyor.
Eero'nun gizlilik politikasında şu ifade yer alıyor: "Uygulama(lar) tarafından tüm bilgi toplanmasını durdurmak için uygulamayı(ları) kaldırıp tüm Eero cihazlarının bağlantısını kesebilirsiniz."
Eero'dan kişisel verilerinizi kayıtlarından silmesini privacy@eero.com adresine e-posta göndererek talep edebilirsiniz , ancak şirket, sizi Eero sunucularından ayırmadan ve cihazları kullanılamaz hale getirmeden topladığı verileri silmenin bir yolu olmadığını iddia ediyor.
Gizlilik Politikası ayrıca "Şirketin bu bilgileri saklamasına izin verilebilir ve silmeyebilir veya bunu yapmak zorunda kalabilir" demektedir, dolayısıyla silme talebinizin gerçekten yerine getirileceğine dair bir garanti yoktur. Eero verilerinizi silmeyi kabul etse bile bu, şirketin bir yedek tutmayacağı anlamına gelmez.
Eero'nun politikası şöyledir: "Herhangi bir bilgiyi sildiğimizde, bu bilgi etkin veritabanımızdan silinir, ancak yedeklerimizde kalabilir."
Hangi tür yönlendiriciyi kullandığınızdan bağımsız olarak, yönlendirici veri toplama özelliğini nasıl devre dışı bırakabilirsiniz
Veri toplama, akıllı telefon uygulamaları, sosyal medya, telefon şirketleri, web tarayıcıları ve daha birçok şey dahil olmak üzere günümüz tüketici teknolojisinde çok yaygın hale geldi. Yönlendiricilerle ilgili endişelerimi bu endişelerin altına koydum; ancak yine de ev ağınızın gizliliğine dikkat etmekte fayda var. *Bu veriler genellikle ağa bağlı cihazlar ve İnternet kullanım kalıpları hakkında bilgi içerir.*
Bana göre, mümkün olduğunca veri toplamayı reddetmek iyi bir fikirdir, toplamanın kendisi zararsız görünse bile. Verilerinizin nereye gideceğini veya ne için kullanılacağını kesin olarak bilmenin iyi bir yolu yoktur ve gizlilik politikaları size aslında hangi verilerin toplandığı konusunda yalnızca belirli bilgiler verir. Bu amaçla, bu yazıda adı geçen üreticilerin her birinden vazgeçmek için bazı seçenekler aşağıda verilmiştir. Ağ cihazlarını test etmeye ve incelemeye devam ettikçe bu yazıyı güncel tutmaya devam edeceğim.
Asus
Veri toplamaya ilişkin onayınızı, Asus Yönlendiricinizin web arayüzündeki Ayarlar bölümüne giderek, Gizlilik sekmesine tıklayarak ve ardından Geri Çek seçeneğine tıklayarak geri çekebilirsiniz. Bu web arayüzüne, yönlendiricinizin IP adresini ağına bağlıyken tarayıcınızın adres çubuğuna girerek veya Asus Router uygulamasının sol üst köşesindeki Seçenekler simgesine tıklayıp ardından “Web GUI'sini Ziyaret Et” seçeneğini belirleyerek erişebilirsiniz. *Not: Yönlendiricinin IP adresi genellikle 192.168.1.1 veya 192.168.0.1'dir, ancak ayarlarınıza bağlı olarak değişebilir.*
İletişim Kapsamı (Arris)
Eğer Kaliforniya'da yaşıyorsanız, bu web sitesindeki formu doldurarak CommScope'un verilerinizi satmamasını talep edebilirsiniz . Ancak, başka bir yerde yaşıyorsanız şirket taleplere yanıt garantisi veremez. CommScope ürünlerini kurmak ve yönetmek için kullanılan uygulamaların hiçbirinde veri toplamayı doğrudan devre dışı bırakma seçeneği bulunmamaktadır, ancak şirket, tanıtım e-postalarını istediğiniz zaman devre dışı bırakabileceğinizi belirtmektedir. *Lütfen veri gizliliği yasalarının eyaletlere göre değiştiğini ve haklarınızı etkileyebileceğini unutmayın.*
D-Link
D-Link, veri toplamayı doğrudan devre dışı bırakma seçeneği sunmamaktadır. Bunun yerine şirket, sizi, kendi kendini düzenleyen bir pazarlama sektörü grubu olan Ağ Reklamcılığı Girişimi (Network Advertising Initiative) tarafından sağlanan "İzleme Yapma" (Do Not Track) çerezlerini kullanan şirketlerden ilgi alanına dayalı reklamları devre dışı bırakmaya yönlendirmektedir. *Not: Bu yöntem, tüm veri toplama biçimlerini engellemeyebilir, ancak hedefli reklamcılığı sınırlandırır.*
Eero
Eero, veri toplamayı devre dışı bırakma seçeneği sunmaz. Eero, cihazlarının, cihaz verilerini Eero sunucularına göndermeden çalışamayacağını iddia ediyor. *Not: Bu, Eero cihazlarının kullanılmasının belirli verilerin toplanmasına izin vermeyi gerektirdiği anlamına gelir.*
Google Nest
Google Home uygulamasını açıp Wi-Fi > Ayarlar > Gizlilik ayarları'na dokunarak Google Wifi veya Nest Wifi ağınızın gizlilik ayarlarını yönetebilir ve belirli veri toplama uygulamalarından vazgeçebilirsiniz.
Netgear
Netgear, veri toplama konusunda tam bir vazgeçme seçeneği sunmamaktadır; ancak bu web sitesindeki formu doldurarak Netgear'ın topladığı verileri indirebilir, görüntüleyebilir veya bu verilerin silinmesini talep edebilirsiniz. *Not: Veri silme taleplerinin işlenmesi biraz zaman alabilir.*
TP-Link
TP-Link, veri toplamayı doğrudan devre dışı bırakma seçeneği sunmasa da, web sitesinde Facebook, Google ve Amazon'da ilgi alanına dayalı reklamlardan vazgeçme yönergelerini paylaşıyor . Site ayrıca, iki öz düzenleyici pazarlama sektörü grubu olan Dijital Reklamcılık Birliği ve Ağ Reklamcılık Girişimi'nden edinilebilen "İzlemeyi Engelle" çerezleri hakkında da bilgi veriyor. *"İzlemeyi Engelle" seçeneklerinin etkinliğinin web siteleri ve platformlar arasında farklılık gösterebileceğini unutmayın.*

Yoruma kapalı.